KeyFrame內部研究專用

Web3 安全Web3 Security

智能合約稽核、漏洞利用與鏈上防禦。

Web3 安全

共 451 部,最新的在前。

11月13日 週五1 部

15 min
Web3 安全中文11月13日

幣安被盜 63 億美元之後:復盤兩年 16 起加密貨幣被盜事件,你的幣該放哪?

Terry Chen 泰瑞看原片 ↗
  • 交易所被盜的根本原因幾乎都源自人為漏洞而非系統技術缺陷。北韓駭客透過假面試、假兼職、開源論壇求助等社交工程手段,誘騙員工下載木馬或植入後門,進而取得簽名權限和冷錢包控制權。這意味著技術本身往往沒問題,風險在於人的判斷。
  • 大型交易所能全額賠償被盜資金,得力於龐大的資產儲備和保護基金,但這不等於資金安全。縱使交易所事後補償,被盜資金追回率極低(如 Bybit 18 個月後僅追回 5%),意味著損失的加密貨幣多已進入洗錢管道。

11月12日 週四1 部

20 min
Web3 安全中文11月12日

【震惊】木头姐的ARK Invest发布加密行业安全现状:近10年加密行业链上收入470亿美元、被盗资金260亿美元!私钥被偷!钱包被盗!签名被仿冒!朝鲜黑客!加密安全到底还有没有救?

  • 損失分布極度不均勻
  • 269億美元黑客損失並非均勻分散,而是集中在少數大案。幣安一次事件就損失63.6億美元(約總損失1/4),2025年2月Bybit被盜15億美元被視為史上最大規模盜竊,超過伊拉克中央銀行遭竊的10億美元。剩餘190億美元才分散在數千起DeF

11月7日 週六1 部

7 min
Web3 安全中文11月7日

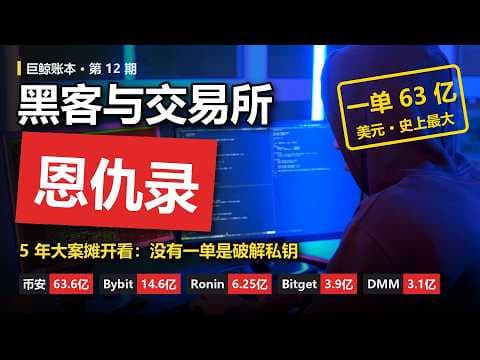
黑客与交易所恩仇录:5 年大案|第12期

区块链量化看原片 ↗
  • 社工攻擊是主要入口:黑客不再攻擊密鑰本身,而是通過招聘釣魚、假項目代碼、GitHub 測試等方式取得員工機器權限,最低成本撬開交易所大門。
  • 第三方信任鏈被利用:供應商(如 Safe 多簽錢包服務商、第三方安全產品)成為薄弱環節,黑客滲透供應商後,能直接修改生成簽名的邏輯或偽造提現指令,使冷錢包、硬件錢包等防禦形同虛設。

11月4日 週三1 部

Web3 安全英文11月4日

DSS 2026 Mumbai, India (Devcon CLS)

DeFi Security Summit看原片 ↗
  • AI加倍放大了安全審計的工作量與雜訊
  • Ethereum Foundation的外部漏洞報告從1月起暴增至每天150份(先前每週5份),其中99.95%為AI生成的垃圾。EF導入$10 ETH燃燒成本與標準化提交格式,虛假正例率降至1%以下,但也揭示一個困境:AI既能幫助防禦者找

11月2日 週一4 部

14 min
Web3 安全中文11月2日

炒幣十年,不如進 Claude 兩年 Anthropic IPO 背後的暴富神話

mrblock 區塊先生看原片 ↗
  • AI破解能力與密碼學的詭異矛盾:自從GPT-6、Claude、Opus等新型AI模型問世後,大量破解世紀難題的論文陸續發表,但密碼學領域至今毫無突破公開論文。這種現象背後隱含的隱密技術威脅,正是系統性安全危機的根源。
  • 底層開源基礎設施維護資金枯竭:PHP、Python、JavaScript等承載全球大部分網站的基礎設施,每年處理數百億美金交易,卻缺乏對應安全投資。以Curve 2023年黑客事件為例,儘管Curve代碼無恙,但Vyper編譯器出現問題,導
16 min
Web3 安全中文11月2日

币安恢复提币,36.4亿美元提走,比特币却没崩!提款恢复本该是利好,为什么聪明钱反而在跑?币安2.1%提款潮背后,比特币信仰者第一次开始给托管风险定价!币安63亿美元劫案,正在替美国国会写加密监管法案

  • 資金流出的性質混雜 — 包含黑客事件前積累的提現需求和新增的恐慌出逃,市場無法在鏈上區分,因此將其全部視為恐慌信號。
  • 流向揭示市場轉變邏輯 — 資金流向OKX(6,540萬美元淨流入)和Bybit(2,060萬美元淨流入),並未大規模清算加密資產,表明投資者在重新選擇託管方而非逃離加密市場。
8 min
Web3 安全中文11月2日

币安被盗后开放提现,大户全跑了吗?答案都在链上

Marsbase 火星加密頻道看原片 ↗
  • 提現規模被嚴重低估:官方公佈開放提現9.5小時淨流出36.4億,但實際24小時淨流出61.45億,差距源於官方統計截止點是晚11點半,之後又有20多億持續流出,說明提現壓力遠未緩解。
  • 驚人的大額轉賬並非大戶逃難:透過Arkham追蹤發現,2億USDT、3,000個比特幣、200萬SOL等大額轉出的接收方全是幣安自己的錢包,這是幣安的內部資金排程,目的是補充熱錢包的提現流動性。
17 min
Web3 安全中文11月2日

North Korean Hackers Use AI to Scale Crypto Theft! State-Sponsored Actors Hunt Crypto Assets! Who...

AI说区块链看原片 ↗
  • AI 將攻擊轉為可擴展的服務化模式,駭客團隊可模塊化外包偵察、釣魚、代碼混淆能力,使攻擊組織門檻大幅降低。深偽視頻、大型語言模型生成的個性化釣魚郵件,以及自動代碼漏洞掃描突破了傳統國家級駭客受人力限制的瓶頸。
  • 防守成本結構從一次性審計轉變為持續運營,Coldcard 硬體錢包五年隱藏漏洞在八分鐘內被 AI 定位,迫使項目實施即時異常檢測與交易池預先攔截。這種從資本支出到運營支出的轉變對中小型項目形成長期「安全稅負」,成為生存門檻。

11月1日 週日5 部

3 min
Web3 安全中文11月1日

幣安63億美金劫案大拆解!幣安被黑客秒速炮製驚天劫案,背後的莊家操作與系統致命漏洞?你有無犯同一個保安大忌? |中環十一少

中環十一少 Mr.11看原片 ↗
  • 多層防線被突破 — 黑客並非單靠一名工程師權限,而是複雜流程多點突破,甚至利用以太坊去年推出的自動授權交易新功能,一次掠走38億美元以太坊,說明這是精心設計的國家級攻擊。
  • 穩定幣發行商的閃電救援 — Tether在9:01分、Circle在3分鐘後迅速凍結黑客錢包,展現了中心化穩定幣發行機構擁有的獨特權力,成功凍結16億美元USDT和8.25億美元USDC,創加密歷史最大規模凍結。
28 min
Web3 安全中文11月1日

20分鐘捲走63億,黑客到底用了什麼手段?加密幣交易所和傳統銀行到底哪個更安全?『新聞最嘲點 姜光宇』2026.1031

新聞最嘲點 Mr.姜光宇看原片 ↗
  • 加密貨幣交易所本質是資產中介與託管機構,運用冷錢包(完全離網,儲存90%以上資產)與熱錢包(聯網保持5-10%流動資金)的二元架構。冷錢包通過多人授權與地理分散的私鑰存放實現極高安全性,但熱錢包因聯網需求而成為攻擊目標。
  • 朝鮮黑客軍團採用高級社交工程學而非蠻力破解,先偽裝獵頭公司在LinkedIn誘導幣安高管,以夢幻職位與高薪誘餌進行釣魚,在面試中發送含零日漏洞的PDF文件植入特洛伊木馬,潛伏半年至一年才行動。
17 min
Web3 安全中文11月1日

Binance Hack: How Hackers Stole $6,300,000,000

Reconstructed and 9 more看原片 ↗
  • 一、攻擊者並未盜取私鑰,而是通過入侵幣安內部系統,取得熱錢包的簽名權限。幣安最初判斷為DevOps工程師筆電遭入侵,但後來發現多個入侵點,顯示攻擊範圍更廣。
  • 二、黑客利用以太坊的一個機制漏洞:普通錢包可以預先簽署字條,將自己交給程式控制,但字條只在特定nonce值時生效。攻擊者一次性上鏈五十張連續數字的預簽名,等待幣安錢包計數匹配,第三十五張成功觸發,取得絕對控制權。
Web3 安全英文11月1日

DSS 2026 Mumbai, India (Amber Day 1)

DeFi Security Summit看原片 ↗
  • AI 加速攻擊,防禦需要主動設計
  • 講者 Peter 指出,Opus 46 和 GPT 5.3 等前沿模型現已能輕易發現簽名驗證、價格預言機等漏洞,導致駭客數量激增。防禦者不應只被動「丟 AI 在既有流程」,而要重新設計系統使其難以被攻擊者操作。
Web3 安全英文11月1日

DSS 2026 Mumbai, India (Pearl Day 1)

DeFi Security Summit看原片 ↗
  • 1. 密碼學與正式驗證的可擴展方案
  • Sum Check 協議透過保持單一變數自由,其餘布爾葉節點求和,每輪產生新的插值多項式。驗證者以隨機路徑作為檢查點,避免完整展開指數級分支,這是大規模 ZK 證明系統的核心。

10月31日 週六3 部

4 min
Web3 安全中文10月31日

被偷的錢還能凍結?幣安被駭 63 億,穩定幣背後有一家公司

這是什麼 - What are these?看原片 ↗
  • 穩定幣與開源幣種的本質差異:USDT 和 USDC 由 Tether、Circle 等公司發行並維護,內建黑名單機制可凍結特定地址;比特幣和以太坊由全球電腦網絡共同維護,無發行公司,因此沒有人能單方面凍結資金。
  • 交易所的雙層安全結構:大部分資金存放在離線冷錢包(金庫等級),小部分存在連網熱錢包供日常提領;這次攻擊的是熱錢包,說明即便保險櫃安全,提領窗口也是風險點。
26 min
Web3 安全中文10月31日

幣安遭駭 60億美元該由誰來買單?【開啟CC字幕】

Zhen在區塊鏈看原片 ↗
  • 幣安駭客事件的真正威脅不在60億損失金額,而在於市場信心瓦解與系統性漏洞暴露。駭客透過AI攻擊、以太坊委派漏洞與DeFi借貸平台的組合,成功轉移資金規避凍結機制,反映出整個加密生態防禦速度遠跟不上智能化攻擊的進化。
  • AI威脅升級為新常態——從Polymarket、Ledger到幣安的連鎖攻擊顯示,駭客已具備協調性系統攻擊能力。未來中心化交易所將面臨信任度危機,市場將重新評估去中心化交易與中心化交易的安全權衡,監管層面的根本改革已成必要。

10月30日 週五5 部

Web3 安全英文10月30日

Your Agent Just Paid for Nothing: 6 Attacks on x402 Payments - Ishween Kaur, SoFi

AI Engineer看原片 ↗
  • 為何用區塊鏈而非信用卡:微支付若用信用卡,處理費用會超過交易金額本身(如1美分交易成本不可行),區塊鏈解決了小額交易的成本問題,適合機器對機器的頻繁支付。
  • 防止價格操縱和重複支付:買方必須驗證賣方標價與實際價格一致,所有付款編號在區塊鏈上必須唯一,若重複使用同一編號會被系統自動拒絕,避免買方被多次收費或賣方多次出貨。
21 min
Web3 安全中文10月30日

【最新进展】币安63亿美元被盗全复盘:私钥没丢,钱却没了?一台笔记本如何击穿全球最大交易所,签名机又为何被“按需吐签名”?|币安交易所被盗最新进展全复盘分析

  • 攻擊手法的進化:攻擊者未直接盜取私鑰,而是獲得副本後巧妙利用EIP-7702機制(允許外部賬戶將執行許可權一次性委託給智慧合約)。駭客在凌晨4:21盲籤50筆交易,成功命中授權後,合約即可完全控制賬戶資金,完全繞過傳統的私鑰保護防線。
  • 被盜規模創歷史之最:59.12億美元的被盜金額為2025年BYBIT案例(15億美元)的4倍。其中穩定幣發行方凍結30億美元,但ETH、BTC等無法被凍結的資產約29億美元失蹤,超過幣安SAFU基金的10億美元規模,必須由幣安自掏腰包補缺。
15 min
Web3 安全中文10月30日

$6.3 Billion Stolen from Binance, Bitcoin Price Hits Option Max Pain: Coincidence or Scripted?

Marsbase 火星加密頻道看原片 ↗
  • 駭客進入方式與技術層面:駭客未從密碼學層面破防,而是針對人員運維工程師筆記本電腦進行社工或惡意軟體攻擊,利用系統權限直接發起未授權提現。這揭示了交易所防守的關鍵弱點:人員是最脆弱環節。
  • 期權陰謀論的破綻:雖然時間線巧合(盜竊發生時比特幣期權正在結算),但駭客並未在市場上拋售比特幣來壓低價格,也無證據顯示駭客持有期權倉位。市場下跌更可能源於鏈上警報引發的恐慌拋售。
9 min
Web3 安全中文10月30日

Biggest Hack in Crypto History! $6.36 Billion Stolen, Bitcoin Plunges to $77k, Nearly 240,000 Liq...

寰宇新聞 頻道看原片 ↗
  • 加密貨幣市場的系統性風險:Binance 的 59 億美元駭客事件不僅造成直接損失,更引發市場恐慌,導致比特幣跌至六週低點,24 萬交易者面臨清算,反映出中心化交易所的安全漏洞與市場脆弱性。
  • 科技大廠的獲利轉換困境:Amazon AWS 雲端業務營收成長 39%、合約訂單積壓成長 154%,卻無法快速轉換為實際收入,而 42.4 億美元的自由現金流赤字反映出龐大 AI 支出未能立即產生回報,這種現象也出現在 Google 與 I
14 min
Web3 安全中文10月30日

幣安被盜 63 億美元全過程:3 分 24 秒掃空一個以太坊熱錢包,同一天紐約證交所母公司要把 Trade[XYZ] 在 Hyperliquid 上的永續合約帶進美國

fOx Hsiao看原片 ↗
  • Binance遭攻擊採用精密社工與技術結合。攻擊者早在10月28日即開始準備,從Tornado Cash提取資金支付手續費,並用三個測試錢包演練完整流程。最終在台灣時間10月30日凌晨4時20分發動攻擊,利用Ethereum May 202
  • 中心化交易所面臨的矛盾是,為了提供流動性必須保持熱錢包在線供用戶隨時提現,卻因此暴露於風險。Binance的SAFU保護基金達10億美元以上,加上旗下SpaceX股份價值超10億美元,足以彌補約63億美元的虧空。但Binance的全額賠償承

10月29日 週四1 部

17 min
Web3 安全中文10月29日

Chen Zhi Arrested, 127,000 Bitcoins Seized by the US, BVI Liquidation Opens: Liquidators Say "Cla...

AI悟空说看原片 ↗
  • 冻結、沒收、賠償是三個獨立環節:冻結只是控制資產不讓轉移,沒收需經法院判決確認違法所得,賠償給受害者還需另外的法律依據與流程,每一步都有不同的障礙。
  • BVI清算是入口非出口:清算人已明確允許任何國籍債權人申報,打破傳統限制,但沒有說明具體申報時間、分配規則、預期金額,只完成了程序的第一步。

10月28日 週三1 部

50 min
Web3 安全英文PODCAST10月28日

From Nova to Magnetar: Three Years of Research with Srinath Setty

Zero Knowledge看原片 ↗
  • 1. 安全與效率的權衡突破
  • Magnetar的核心動機是建構最安全的通用ZKVM,只依賴經過驗證的標準雜湊函數。研究團隊發現,這種「極簡」設計反而帶來顯著性能優勢——比依賴橢圓曲線或特製雜湊函數(Poseidon)的「雜湊加」系統快超過一個數量級。這打破了人們對安全與

10月25日 週日2 部

13 min
Web3 安全中文10月25日

On-Chain Encyclopedia · Historical Events (45): The $1.5 Billion Bybit Heist | No Private Key Lea...

Web3观察哨看原片 ↗
  • 可升級架構的雙刃劍:多簽錢包(Safe)採用可升級設計——金庫地址固定,邏輯合約可替換,這方便了未來的維護和補漏,但也成為了致命入口。掌控升級權限的人,實質上就掌控了整個金庫。
  • 盲簽的本質:硬體錢包螢幕無法顯示delegatecall等複雜操作的真實意圖,只能顯示無法理解的雜湊值或編碼欄位。簽名者認為在簽署一筆轉帳,實際上簽署的是授權更換邏輯合約的指令。

9月16日 週三1 部

61 min
Web3 安全英文PODCAST9月16日

Ron Rothblum on Fiat-Shamir Attacks, Flock and SNARK.fast

Zero Knowledge看原片 ↗
  • 理論與實踐的良性互動促進創新:Ron從純理論轉向應用研究後,實務團隊的具體問題指引他找到更有意義的研究方向。例如Succinct團隊在一元多項式上遇見的五個困難,都能被多元多項式技術解決,這直接促成jagged polynomial com
  • Fiat-Shamir並非萬能之策:針對GKR協議的Fiat-Shamir應用發現實際攻擊,利用對角化技巧構造程式使其執行結果恰好等於雜湊值。這不是使用方式的錯誤,而是協議組合本身的安全性問題,呼應1994年CGH論文的長期警告。

9月15日 週二1 部

45 min
Web3 安全英文PODCAST9月15日

How to launder illicit Bitcoin

Risky Business看原片 ↗
  • 1. 勒索軟體贖金的可支配性困境
  • 比特幣雖然無法追蹤(實則完全可追蹤),卻面臨流動性問題。受害者付款後,各大合法交易所(Coinbase、Kraken)會遭通報並凍結帳戶,迫使犯罪分子必須透過自架錢包與非法渠道轉換成法定貨幣(美元、歐元、盧布)才能購置豪車別墅,否則犯罪所得

9月9日 週三1 部

46 min
Web3 安全英文PODCAST9月9日

The Evolution from ZKP2P to Peer with Richard Liang

Zero Knowledge看原片 ↗
  • 務實的技術棄取:團隊因Venmo改版郵件格式而被迫放棄ZK Email,轉向ZK TLS證明API應答,最後採用TEE換取300毫秒的極速驗證。這反映出「正確工具解決正確問題」而非執著於單一密碼學範式的工程哲學。
  • 臨時隱私模型的重新定義:認識到$500微額交易場景只需「臨時隱私」(會話有效期約10分鐘),無需永久隱私保障。信任TEE硬件隔離而非加密算法,大幅簡化可驗證性設計。

9月1日 週二1 部

24 min
Web3 安全英文9月1日

How Hackers Stole Millions with Flash Loans | The Euler & Mango Markets DeFi Hacks Explained

EXMON Global看原片 ↗
  • 經濟型漏洞與技術漏洞的根本差異。攻擊者不破壞任何代碼規則,而是精準利用智能合約的數學邏輯與經濟假設的矛盾。就像賭場客人完全按規則遊戲,卻發現賠率表有致命缺陷,迫使賭場合法交出籌碼,這裡的漏洞不在代碼本身,而在協議的激勵結構與價格計算機制。
  • 閃電貸的原子性特性使無擔保借貸成為可能。區塊鏈每 12 秒確認一個區塊,該區塊內的交易要麼完全成功,要麼完全回滾。開發者假設單個用戶無法在 12 秒內動搖流動性池,但閃電貸讓任何人在一個區塊內成為臨時的億萬富翁,從而打破了原有的資本稀缺性假

8月14日 週五1 部

8 min
Web3 安全英文8月14日

IF YOU OWN XRP YOU NEED TO SEE THIS PRICE MANIPULATION! ⚠️

Zach Humphries看原片 ↗
  • 機構支撐的積極意義:價格操縱常被視為負面,但Ripple掌握大量XRP供應與escrow,在熊市期間提高價格下限,實際上替零售投資者鎖定了低風險的積累區間,這不是剝削而是市場穩定機制。
  • 歷史模式驗證:2024年7月至11月XRP在50美分附近橫盤整理,低點觸及42美分(wick),高點65美分;隨後11月5日至12月5日單月上漲456%,年底到2025年初累計漲幅534%,這個歷史周期正在1美元價位重演。