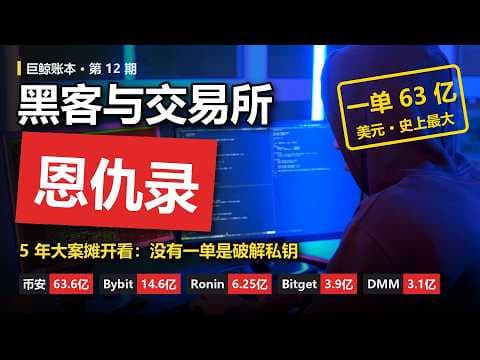
幣安被盜 63 億美元之後:復盤兩年 16 起加密貨幣被盜事件,你的幣該放哪?
三句話摘要
過去兩年加密貨幣被盜和暴雷事件分析,以及如何透過冷錢包安全儲存資產。 加密資產安全的關鍵不在技術本身,而在於正確的操作習慣和從官方管道購買的冷錢包;永遠不要與任何人分享助記詞,這是對抗駭客社交工程的最強防線。 交易所被盜的根本原因幾乎都源自人為漏洞而非系統技術缺陷。北韓駭客透過假面試、假兼職、開源論壇求助等社交工程手段,誘騙員工下載木馬或植入後門,進而取得簽名權限和冷錢包控制權。這意味著技術本身往往沒問題,風險在於人的判斷。
重點整理
交易所被盜的根本原因幾乎都源自人為漏洞而非系統技術缺陷。北韓駭客透過假面試、假兼職、開源論壇求助等社交工程手段,誘騙員工下載木馬或植入後門,進而取得簽名權限和冷錢包控制權。這意味著技術本身往往沒問題,風險在於人的判斷。
大型交易所能全額賠償被盜資金,得力於龐大的資產儲備和保護基金,但這不等於資金安全。縱使交易所事後補償,被盜資金追回率極低(如 Bybit 18 個月後僅追回 5%),意味著損失的加密貨幣多已進入洗錢管道。
DeFi 與交易所最大差異在於無人義務賠償,過去四十多起被盜案例只有三種結果:駭客自願歸還、社群大戶出手相救、協議直接關門。其中超過兩成協議選擇解散,用戶完全血本無歸。
冷錢包雖是最安全方案,但必須正確操作且從官方管道購買。防範要點包括:不信任任何客服索要助記詞、僅在官網下單避免供應鏈污染、選擇歷史悠久且開源安全代碼的品牌。
實用技巧與重點
- 重大被盜事件與金額:
- 幣安(2026 年 11 月):63 億美元,北韓駭客,內部員工被假面試騙取
- Bybit(2025 年 2 月):14-15 億美元,攻破 Safe Wallet 開發者
- Coinbase(2025 年 5 月):3.5 億美元,海外客服被收買
- WOO X(台北交易所):1400 萬美元,社交工程 debug 邀請
- BitoPro(台灣交易所,2025 年 5 月 9 號):1100 萬美元,雲端工程師遭社交工程
- Upbit(韓國,2025 年 11 月):3000 萬美元,Solana 熱錢包一小時清空
- Bitget(2026 年 9 月):3.8 億美元,第三方安全產品被攻破
- Drift Protocol(DeFi,2026 年 4 月):北韓假扮量化公司半年建立信任
- KelpDAO & LayerZero:11 萬 6000 顆以太坊,跨鏈橋被污染
- 冷錢包被盜事件:
- Trezor 假客服(2026 年 1 月):1459 顆 BTC + 205 萬 LTC,損失 2.8 億美元
- Coldcard(韌體漏洞):1800+ 顆 BTC,價值 1.16 億美元
- Ledger 供應鏈(最近):8000-9000 萬美元,經銷商被植入 eSIM 竊聽晶片
- DeFi 暴雷:
- Balancer V2:1.2 億美元損失,僅部分賠償,Balancer Labs 已倒閉
- Stream Finance USD 穩定幣:9300 萬美元,未全額賠償
- Cetus(Sui DEX):2 億美元,數學函數漏洞,Sui 驗證者凍結資產,恢復七成
- 被盜原因分佈:
- 社交工程 / 人為漏洞:90% 以上
- 智能合約代碼漏洞:約 10%
- 冷錢包安全策略:
- 不與任何客服分享助記詞,客服不會主動聯繫
- 僅在官網購買(如 coolwallet.io),不在蝦皮、Amazon 購買
- 選擇有長期 track record、開源安全代碼、無歷史事故的品牌
- CoolWallet Pro 採用安全晶片 + 冷壓封裝多層防護設計,難以拆解植入竊聽設備
- 官方購買的產品被改裝後外觀會明顯改變,易識別
- 資金儲存風險排序(由低到高):
- 自託管冷錢包(未被動過手腳、未交出助記詞)
- 排名前十的大型交易所(資產儲備充足、能全額賠償)
- 其他交易所和 DeFi 協議(被盜可能無法全額賠償)
- 優惠資訊:
- CoolWallet Pro:八折優惠碼「Terry」,限影片發佈後一週內有效
結論
加密資產安全的關鍵不在技術本身,而在於正確的操作習慣和從官方管道購買的冷錢包;永遠不要與任何人分享助記詞,這是對抗駭客社交工程的最強防線。
完整解析
過去兩年加密貨幣產業經歷了一系列震撼性的被盜和暴雷事件,隨著 AI 技術進步和駭客組織日益精良,安全風險已成為所有持幣者必須正視的問題。講者 Terry 個人持有約 5% 的資產在比特幣上,因此對資產安全特別關注。他決定系統性地回顧這兩年來所有重要被盜事件,從中萃取防禦策略。
從交易所層面看,大型平台近年遭遇的被盜事件規模驚人。幣安在 2026 年 11 月遭北韓駭客竊取 63 億美元,創加密史上最大紀錄。事件起因於內部員工被假面試機會騙取,下載含木馬的程式到公司電腦,駭客藉此取得錢包簽名服務權限。Bybit 同樣遭遇 14-15 億美元被盜,攻擊者污染了 Safe Wallet 開發者並竄改簽名頁面 JavaScript。Coinbase 則因內鬼資料外洩損失 3.5 億美元。台灣交易所 BitoPro 和 WOO X 也分別在 2025 年 5 月遭駭,損失均逾千萬美元。這些事件的共同特徵是:攻擊入口幾乎都來自人為漏洞——假兼職、假客服、假開源協作邀請——而非交易所的技術缺陷。調查發現,過去兩年的 14 起主流交易所被盜事件中,用戶資產基本未損失,交易所全額補償,但贓款追回率極低(Bybit 18 個月後僅追回 5%),因為被盜資金大多進入洗錢管道。
冷錢包領域同樣面臨威脅,但形式不同。Trezor 在 2026 年 1 月遭假客服騙取 1459 顆比特幣,用戶被誘騙洩露助記詞。Coldcard 因韌體種子生成器的設計缺陷導致 1800 多顆比特幣失竊(價值 1.16 億美元),這是製造商內部工程疏失。最近的 Ledger 供應鏈攻擊則更加隱蔽——經銷商的硬體被植入 eSIM 竊聽晶片,能同步監測屏幕顯示的助記詞,損失估計 8000-9000 萬美元。這說明即使是冷錢包,也面臨供應鏈污染風險。
DeFi 領域的風險更高且補償機制更不完善。過去兩年有四十多起被盜事件,結果通常只有三種:駭客自願歸還(靠運氣)、社群大戶與基金會出手相救、或協議直接解散。在後者情況下,用戶血本無歸。Drift Protocol 案例特別有代表性,北韓駭客假扮量化公司花半年建立信任、投入 100 萬美元作掩護,最後透過智能合約延後執行功能和假抵押品洗走真資產。KelpDAO 遭 LayerZero 跨鏈橋污染損失 3 億美元,幸由 Aave 領頭募資才得以救濟。但這種救援不是常態——統計顯示,DeFi 被盜中超過兩成協議直接關門,而且被盜原因出人意料地不是代碼漏洞(僅佔 10%),反而是人為操縱、供應鏈攻擊和跨鏈橋失效。
針對冷錢包安全,講者提出三大防禦層次。第一層是行為防禦:永遠不與客服分享助記詞(客服絕不會主動聯繫),不下載任何客服要求的軟體,確認官方渠道身份時要百分之百謹慎。這一步能杜絕 80% 的冷錢包風險。第二層是供應鏈防禦:僅在官網購買硬體錢包,避免 Amazon、蝦皮等第三方管道,以防被植入竊聽設備。第三層是產品選擇:挑選歷史悠久、無事故紀錄、開源安全代碼的品牌。講者以 CoolWallet Pro 為例,該產品採用安全晶片與冷壓封裝技術,使得拆解和植入額外元件變得極其困難。冷壓封裝是將所有電子元件和卡片一體成型,任何拆解都會留下明顯痕跡且導致設備失效。即使駭客成功改裝,再封裝成完美狀態的可能性微乎其微。
綜合而言,目前最安全的資金儲存方式排序為:自託管冷錢包(前提是從官方渠道購買、正確操作、未洩露助記詞)、排名前十的大型交易所(資產儲備充足、有補償能力)、其他交易所與 DeFi 協議。任何儲存方式都非百分百安全,但透過歷史教訓和正確行為習慣,可以將風險降至最低。