[un]prompted.au 2026 - Your Electron App is Already Exploitable... - Danila Sashchenko
三句話摘要
在 TikTok 內部使用大語言模型自動檢測 Electron JS 桌面應用程式安全漏洞的全自動掃描系統。 透過多層 AI 驗證、動態規則生成、以及 source-to-sink 圖表快取,TikTok 成功建構了自動化的 Electron JS 漏洞掃描系統,能在數小時內發現並驗證複雜的真實安全漏洞,相比初期的一天掃描時間有顯著改進。 Electron JS 的攻擊面包括未受保護的 URL 載入、schema handler 註冊、IPC 暴露等多個入點。由於 ASAR 封裝檔案內部仍是 JavaScript 代碼,儘管經過轉譯與 bundling,仍可被 AI 有效分析,使 Electron 應用程式漏洞尋找與開源代碼審查具有相同難度。
重點整理
Electron JS 的攻擊面包括未受保護的 URL 載入、schema handler 註冊、IPC 暴露等多個入點。由於 ASAR 封裝檔案內部仍是 JavaScript 代碼,儘管經過轉譯與 bundling,仍可被 AI 有效分析,使 Electron 應用程式漏洞尋找與開源代碼審查具有相同難度。
掃描管道採用多層驗證策略,不僅依賴 AI 自動檢測,更會動態攔截和驗證 AI 的每個請求與回應,透過運行時規則確保 AI 不會在不適用場景下產生誤判(如虛假的 SSRF 或 XSS 宣告)。
MCCP 機制在掃描上下文接近 LLM 窗口限制時,自動將上下文概括為向量表示並儲存,使後續掃描能夠透過召回先前分析結果而無需重新掃描整個代碼,大幅提升連續分析效率。
source-to-sink 污染鏈的圖表快取讓同一程式碼庫的重複掃描能直接連接已快取的鏈路,完全避免冗餘掃描,在大規模代碼庫中顯著節省掃描時間與代幣成本。
實用技巧與重點
- 模型與工具
- 初期模型:Doubao(抖音模型)
- 後期支援:其他 LLM 模型
- 核心工具:Codex、MCP(檔案分塊)
- Electron 核心架構
- 組成:Chromium + Node.js + app.asar(應用程式包)
- 關鍵機制:sandbox、node integration 標旗、preload scripts
- 進程模型:主進程(ID = 0)、渲染進程(多個,由主進程產生)
- 攻擊入點
- 載入不信任的 URL 到渲染進程
- 註冊 schema handler(HTTP、FTP、file 等)
- 檔案系統相關問題(symlink 劫持)
- ASAR vs 二進位
- 二進位流程:C/C++ → 編譯 → 優化 → 連結 → 可執行二進位
- ASAR 流程:TypeScript → 轉譯 → Bundling → 打包 → ASAR 檔案(可透過 npm asar unpack 解包)
- 掃描管道五大階段
- 模式匹配:使用 Codex 與 skill-based harnesses 尋找已知漏洞模式
- 污點分析:判定漏洞源(source)與終點(sink)
- 滲染進程檢查:驗證漏洞是否符合 Chromium 規則與沙箱限制
- 漏洞判決(judge):綜合源、匯、自動生成的漏洞利用代碼做出最終判決
- 圖表快取:source-to-sink 鏈路向量化儲存,支援快速復用
- MCCP 運作機制
- 偵測:當掃描接近上下文窗口限制時啟動
- 處理:將已掃描上下文概括為向量表示
- 復用:後續掃描遇到相同上下文時直接調用,無需重新掃描
- 已驗證的真實漏洞
- PostMessage 缺少 Origin 檢查 + ID 可預測(5 位元字元)
- 結果:跨 iframe 讀取真實 XHR 響應與觸發 XSS
- loadURL 函數條件檢查繞過 + IPC 濫用
- 檢查項:iframe URL 路徑、iframe 名稱、載入域名
- 結果:透過 renderer ID 噴灑實現遠端程式碼執行(RCE)
- Warp Shell 命令注入漏洞(第三方工具)
- 掃描效能指標
- 大型 Merge Request(MR):數小時
- 新代碼類型首次掃描:約 1 天
- 已有對應 harness 的掃描:數小時
- 改進幅度:從初期 1 天降至現在數小時(透過 harnesses、skills、快取機制)
結論
透過多層 AI 驗證、動態規則生成、以及 source-to-sink 圖表快取,TikTok 成功建構了自動化的 Electron JS 漏洞掃描系統,能在數小時內發現並驗證複雜的真實安全漏洞,相比初期的一天掃描時間有顯著改進。
完整解析
TikTok 工程團隊面臨的挑戰是在大規模 Electron JS 桌面應用中尋找複雜的安全漏洞。這些漏洞往往涉及跨進程通訊、污染鏈傳播等深層問題,傳統人工審查效率低下。為此他們開發了基於大語言模型的全自動漏洞掃描系統,初期使用抖音的 Doubao 模型,後來擴展到支援其他模型架構。
Electron JS 應用的攻擊面相當複雜。應用基於 Chromium 和 Node.js,主進程可存取作業系統 API 和 Node.js,而渲染進程則根據 sandbox、node integration 等運行時標旗決定其權限。漏洞入點多樣,包括載入不信任 URL、註冊 schema handler、透過 IPC 暴露的危險方法等。關鍵洞察是,儘管 ASAR 是應用的二進位打包格式,但內部仍是經過轉譯與 bundling 的 JavaScript 代碼,允許 AI 進行有效分析,使問題分析難度與開源代碼審查相當。
掃描系統採用分層驗證策略。首先,模式匹配階段使用 Codex 模型結合預定義的 skill-based harnesses 掃描代碼。接著進入污點分析階段,追蹤漏洞的源頭(source)和終點(sink),這是發現真實可利用漏洞的關鍵。關鍵創新在於動態運行時規則生成:團隊會攔截 AI 的每個請求與回應,透過內部規則驗證 AI 是否正確執行任務。例如,防止 AI 在不適用場景下虛假宣稱存在 SSRF 或 XSS。隨後的漏洞判決階段綜合評估源、匯和自動生成的漏洞利用代碼,決定是否報告為有效漏洞。
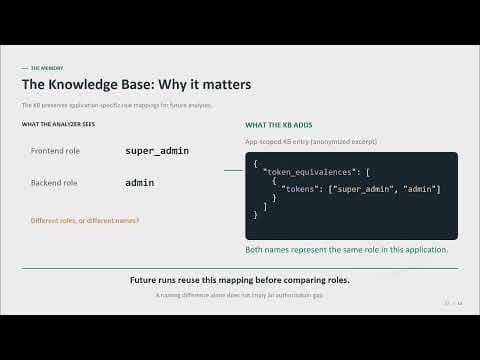
為優化大規模掃描效率,團隊引入了 MCCP 機制。當掃描接近 LLM 上下文窗口限制時,系統自動將上下文概括為向量表示並儲存。這使後續掃描能透過召回先前結果而無需重新掃描,特別是當模型在某次調用卡住時更為有效。更重要的是 source-to-sink 污染鏈的圖表快取機制。如果在同一程式碼庫中發現的新漏洞源已在先前掃描中分析過,系統直接連接已快取的污染鏈至新發現的匯點,完全避免重複分析,大幅節省代幣消耗和掃描時間。
實踐驗證了多個真實漏洞。第一個涉及第一方頁面中缺少 Origin 檢查的 PostMessage 處理器。應用對接收的訊息進行隊列管理,但關鍵是 ID 只有 5 位元字元,極易預測。攻擊者可透過建立 iframe、噴灑 ID、欺騙回應,最終讀取真實的 XHR 響應或觸發 XSS。第二個漏洞涉及 loadURL 函數的條件檢查繞過。雖然應用檢查了 iframe URL 路徑、iframe 名稱、載入域名等多個條件,但攻擊者仍可繞過,獲得 IPC 存取。透過 renderer ID 噴灑和操縱 web content 物件,最終實現遠端程式碼執行。第三個漏洞涉及 Warp shell 命令注入,雖然廠商因其需要使用者點擊而拒絕承認為漏洞,但系統仍成功發現並生成了利用代碼。這些漏洞都是從發現、利用代碼生成到驗證的全過程由 AI 完成,展現了系統的強大能力。